

TISAX®: incaricare ancora nel 2026 o farsi valutare secondo VDA ISA2027?
Da luglio 2026 è pubblicato il nuovo catalogo di valutazione TISAX® VDA ISA2027. Si applica a tutti gli assessment incaricati dal 1° gennaio 2027. Chi pianifica un assessment iniziale o di rinnovo nei prossimi mesi decide quindi, con la data dell’incarico, anche il catalogo. La nostra guida presenta le due strade con vantaggi e svantaggi.
In sintesi
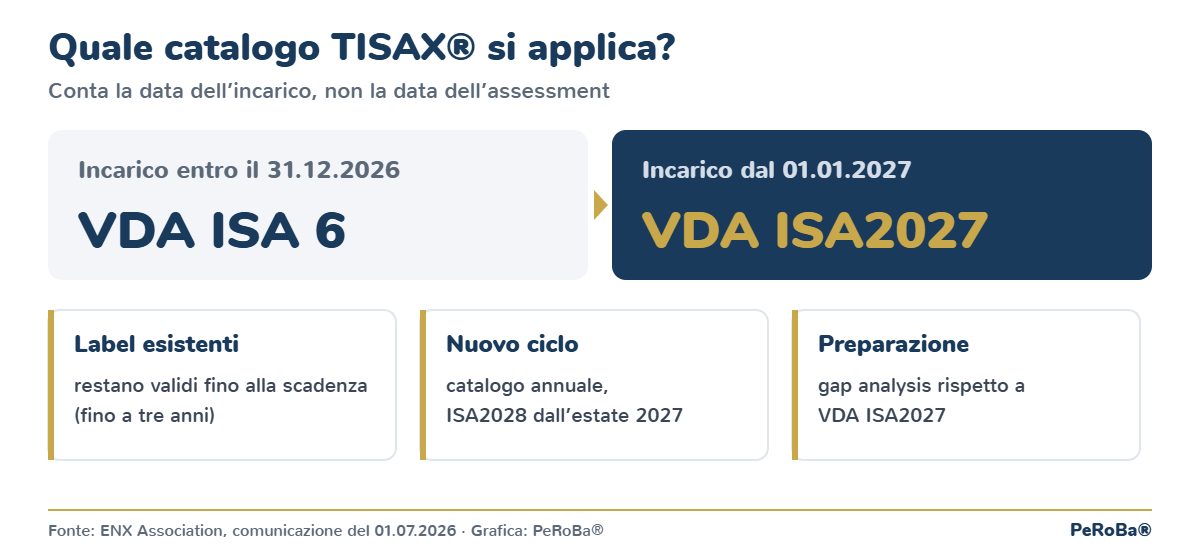
Conta la data dell’incarico, non la data dell’assessment. Gli assessment incaricati entro il 31.12.2026 seguono VDA ISA 6, quelli incaricati dal 01.01.2027 seguono VDA ISA2027. I label esistenti restano validi fino alla scadenza. Non esiste una scelta giusta in assoluto: decisivi sono il requisito del cliente, la scadenza del label e la maturità della gestione della sicurezza delle informazioni.
Cosa ha comunicato ENX
Il 1° luglio 2026, circa dieci anni dopo le prime registrazioni TISAX, la ENX Association ha comunicato la pubblicazione di VDA ISA2027. Il catalogo si applica a tutti gli assessment TISAX incaricati dal 1° gennaio 2027. I label già rilasciati restano validi per l’intera durata, fino a tre anni.
Nuovo è il ciclo annuale: i cataloghi riportano ora un anno al posto di un numero di versione, vengono pubblicati ogni estate e si applicano agli assessment incaricati dal 1° gennaio dell’anno successivo. ISA2028 è annunciato per l’estate 2027. Secondo ENX, ciò non comporta assessment più frequenti per le aziende.
Cosa cambia con ISA2027
- Protezione dei prototipi: i gruppi di controlli finora previsti confluiscono in due ambiti, requisiti organizzativi e sicurezza fisica e ambientale. Per la protezione dei prototipi ci saranno due label, Basic e Facilities, dove Facilities comprende tutti i requisiti di Basic. Nuovi requisiti riguardano tracciabilità e ciclo di vita di veicoli, componenti e parti protetti fino allo smaltimento, alla restituzione o al riciclo secondo le indicazioni del cliente.
- Sicurezza delle informazioni: numerosi requisiti sono stati precisati e alcuni requisiti “should” diventano “must”. Dove il catalogo elenca aspetti, ciascuno deve essere considerato consapevolmente e la decisione di attuazione motivata nell’assessment.
- Fornitori: in caso di elevato fabbisogno di protezione la valutazione dei fornitori acquista peso. In caso di fabbisogno molto elevato è richiesta un’evidenza tramite label TISAX, una valutazione di terza parte equivalente o un audit fornitore adeguato.
- Riferimenti normativi: la corrispondenza con la ISO/IEC 27001:2022 è stata verificata e i riferimenti all’edizione 2013 eliminati. Le corrispondenze con il NIST Cybersecurity Framework 2.0 sono state aggiornate e quelle con la IEC 62443 precisate.
- I dirigenti sono indicati espressamente come destinatari di sensibilizzazione e formazione.
Strada 1: incaricare ancora nel 2026
A favore:
- Siete valutati secondo il catalogo noto VDA ISA 6, al quale documentazione ed evidenze sono già allineate.
- Nessun onere di transizione aggiuntivo prima dell’assessment.
- Certezza di pianificazione se il label scade a breve o un cliente lo richiede con poco preavviso.
Contro:
- La finestra fino al 31 dicembre è breve. Chiarite con il vostro fornitore di audit quale data vale come incarico e fatevela confermare per iscritto.
- L’onere di transizione viene rinviato, non evitato: al prossimo assessment si applicherà il catalogo allora vigente.
- Anticipare l’incarico non aiuta se l’organizzazione non è ancora pronta per l’assessment.
Strada 2: dal 2027 secondo VDA ISA2027
A favore:
- Il label si basa sul catalogo attuale e il sistema di gestione è già allineato ai nuovi requisiti.
- Guadagnate tempo per una preparazione ordinata.
Contro:
- Prima dell’assessment serve una gap analysis, in particolare per i requisiti “must” modificati, la protezione dei prototipi e le evidenze sui fornitori.
- Fa fede la versione inglese del catalogo; secondo ENX ulteriori traduzioni seguiranno nei prossimi mesi.
Cinque domande per la vostra decisione
- Entro quando il cliente richiede un label valido e quando scade il label attuale?
- Quanto sono aggiornate documentazione ed evidenze rispetto a VDA ISA 6?
- Vi serve un label per la protezione dei prototipi? Allora la nuova struttura vi riguarda in particolare.
- Quanto sono solide le evidenze sulla gestione dei fornitori per fabbisogni di protezione elevati e molto elevati?
- Disponete di risorse interne per una gap analysis prima dell’assessment?
Raccomandazione PeRoBa®
Decidete in base ai requisiti del cliente e alla maturità, non solo in base al catalogo. Qualunque strada scegliate, una gap analysis rispetto a VDA ISA2027 conviene: con il ciclo annuale l’allineamento al catalogo vigente diventa un compito permanente.
PeRoBa® supporta le aziende nella preparazione agli assessment TISAX, dalla gap analysis agli audit interni fino alla gestione delle evidenze, secondo il nostro principio dell’aiuto all’autonomia. Fissate un primo colloquio gratuito e senza impegno.
Fonti redazionali: ENX Association, comunicazione del 1° luglio 2026 sulla pubblicazione di VDA ISA2027; spiegazioni pubblicate da fornitori di audit sulla struttura dei label per la protezione dei prototipi. Stato: 9 novembre 2026. L’articolo non sostituisce né il catalogo né un’informazione vincolante di ENX o del vostro fornitore di audit. TISAX® è un marchio registrato della ENX Association. Grafiche: PeRoBa®.